연결
커스터마이즈 → 커넥터에서 GitHub를 켭니다. GitHub의 승인 페이지가 저장소 접근(repo)·조직(read:org)·프로필(read:user) 권한을 묻고, 승인하면 뉴트로픽으로 돌아오며 GitHub 로그인이 표시됩니다. 토큰은 서버에 암호화되어 보관되고 연결 해제가 삭제합니다(GitHub → Settings → Applications에서 앱을 철회할 수도 있습니다). 조직 저장소는 조직이 앱을 허용해야 보일 수 있습니다.
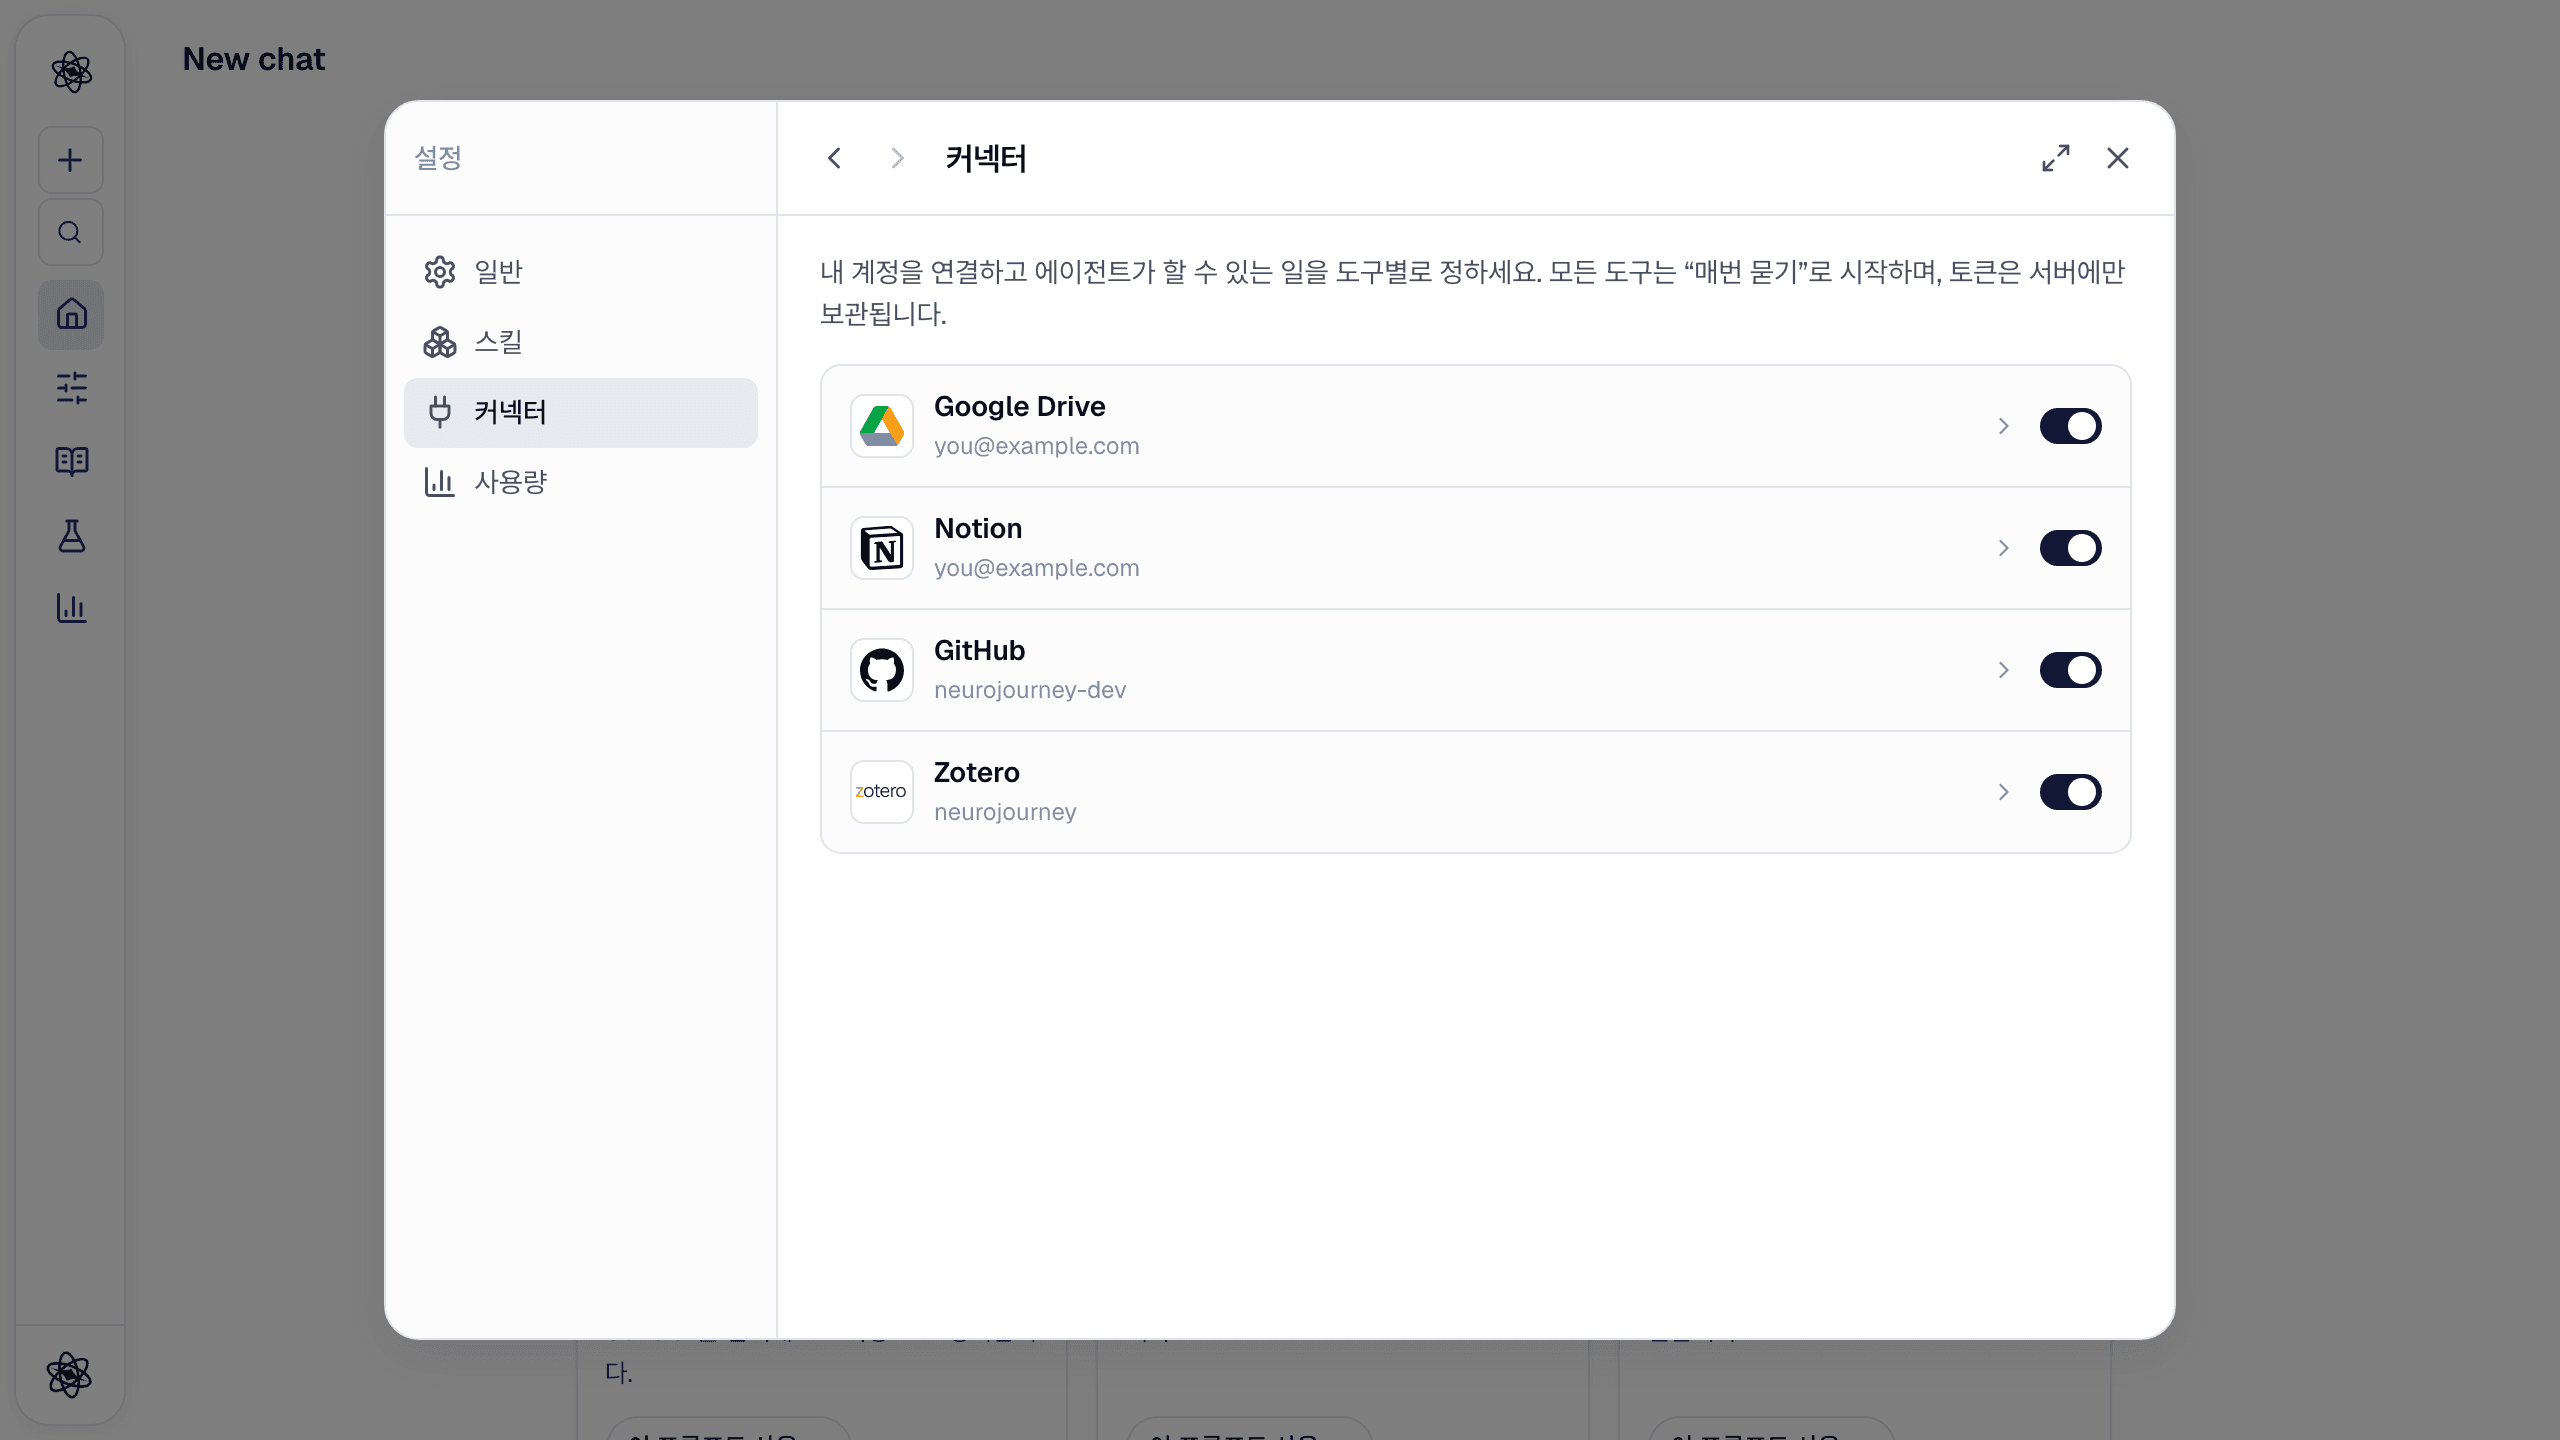
도구별 권한
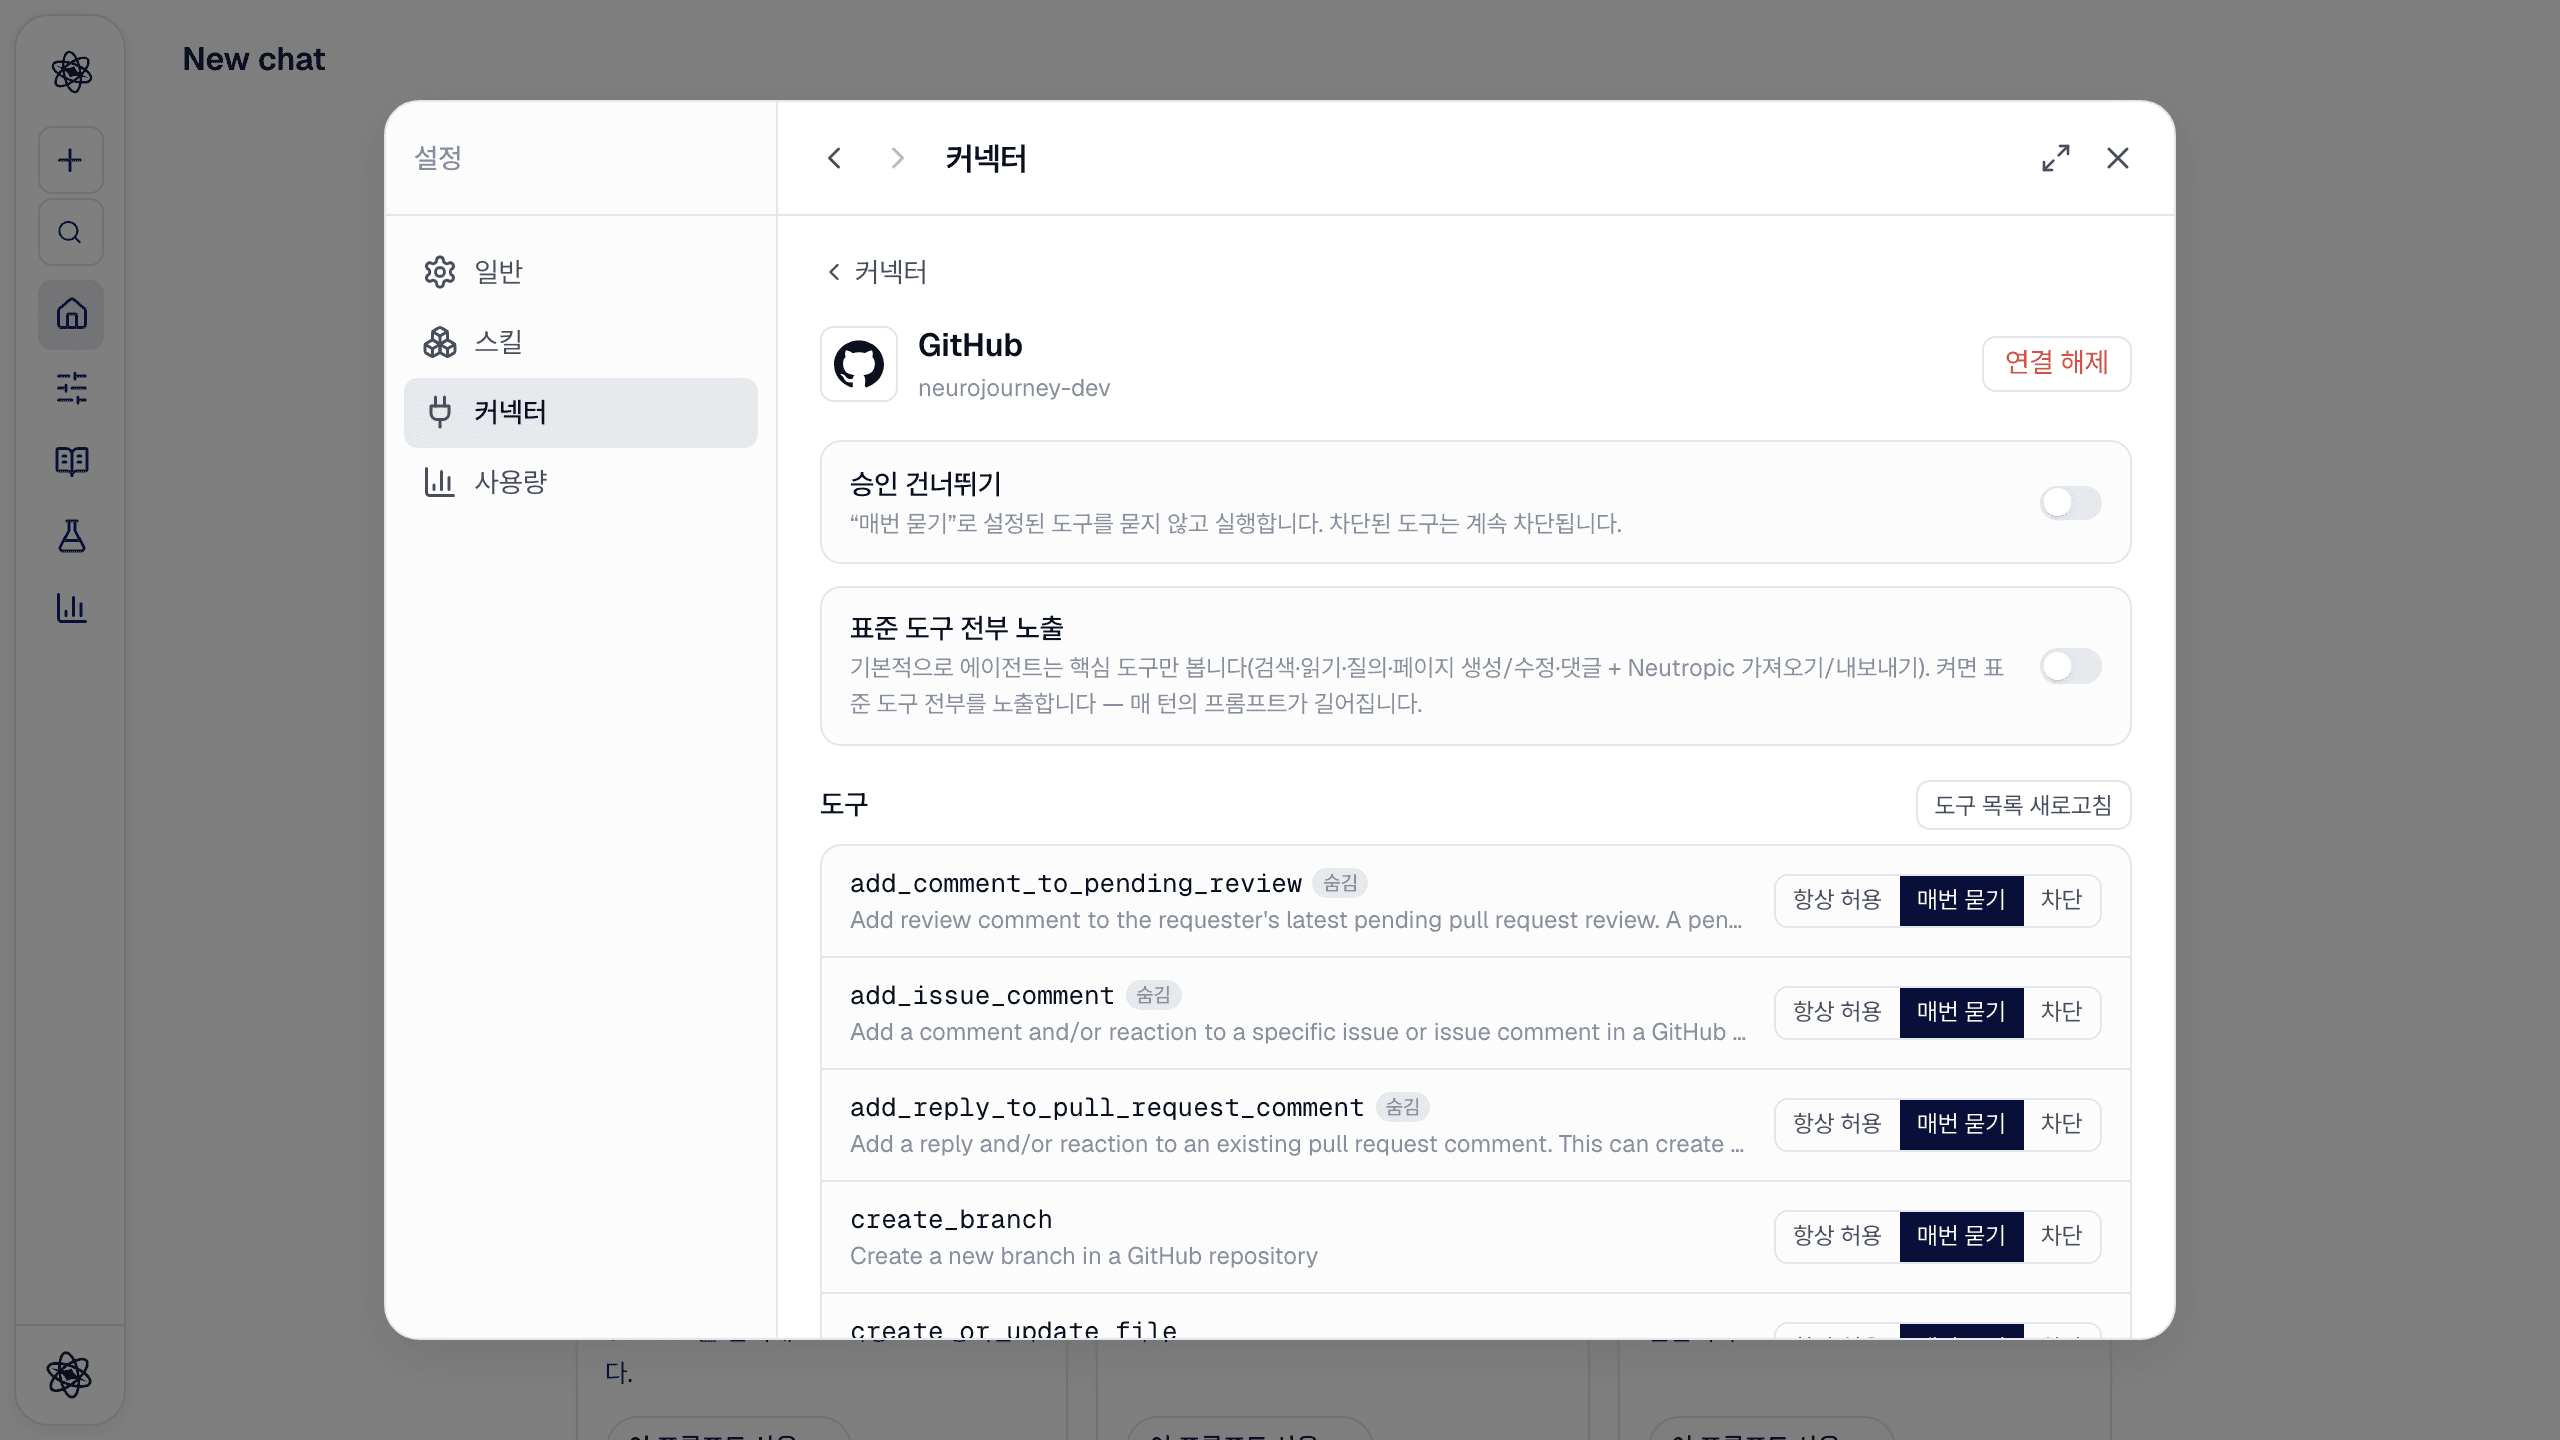
모든 도구는 매번 묻기로 시작합니다. 기본으로 에이전트는 핵심 도구만 봅니다 — 파일·디렉터리 읽기, 코드·저장소 검색, 커밋·브랜치, 파일 쓰기·여러 파일 푸시, 브랜치 생성 — 그리고 뉴트로픽이 추가한 도구 3개. 표준 도구 전부 노출을 켜면 이슈·PR·릴리스 등이 열리고, Actions·보안 스캔·알림·gist·프로젝트는 차단·숨김으로 남습니다.
| 도구 | 하는 일 |
|---|---|
get_file_contents · search_code · search_repositories · list_commits · list_branches | 저장소 읽기·검색 |
import_file · import_files | 파일(또는 디렉터리의 파일들, 예: *.csv)을 세션 업로드로 — CSV/XLSX는 데이터셋, 스크립트·문서는 읽기 파일 |
export_artifact | 세션 산출물(스크립트·보고서·표)을 저장소 경로·브랜치에 커밋 |
create_or_update_file · push_files · create_branch | 직접 쓰기(커밋) |
채팅에서 쓰기
- "내 `hwlee/hrv-analysis` 저장소의 `data/trials.csv`를 불러와서 `scripts/clean.R`과 같은 전처리를 해 줘" →
import_files→ 가져온 데이터셋으로 분석 - "분석 스크립트와 결과 표를 `hwlee/hrv-analysis`의 `neutropic/` 아래 새 브랜치에 커밋해 줘" →
create_branch+export_artifact - "`owner/repo`의 README에서 자극 타이밍 부분이 뭐라고 하는지" →
get_file_contents
컴포저에서 고르기
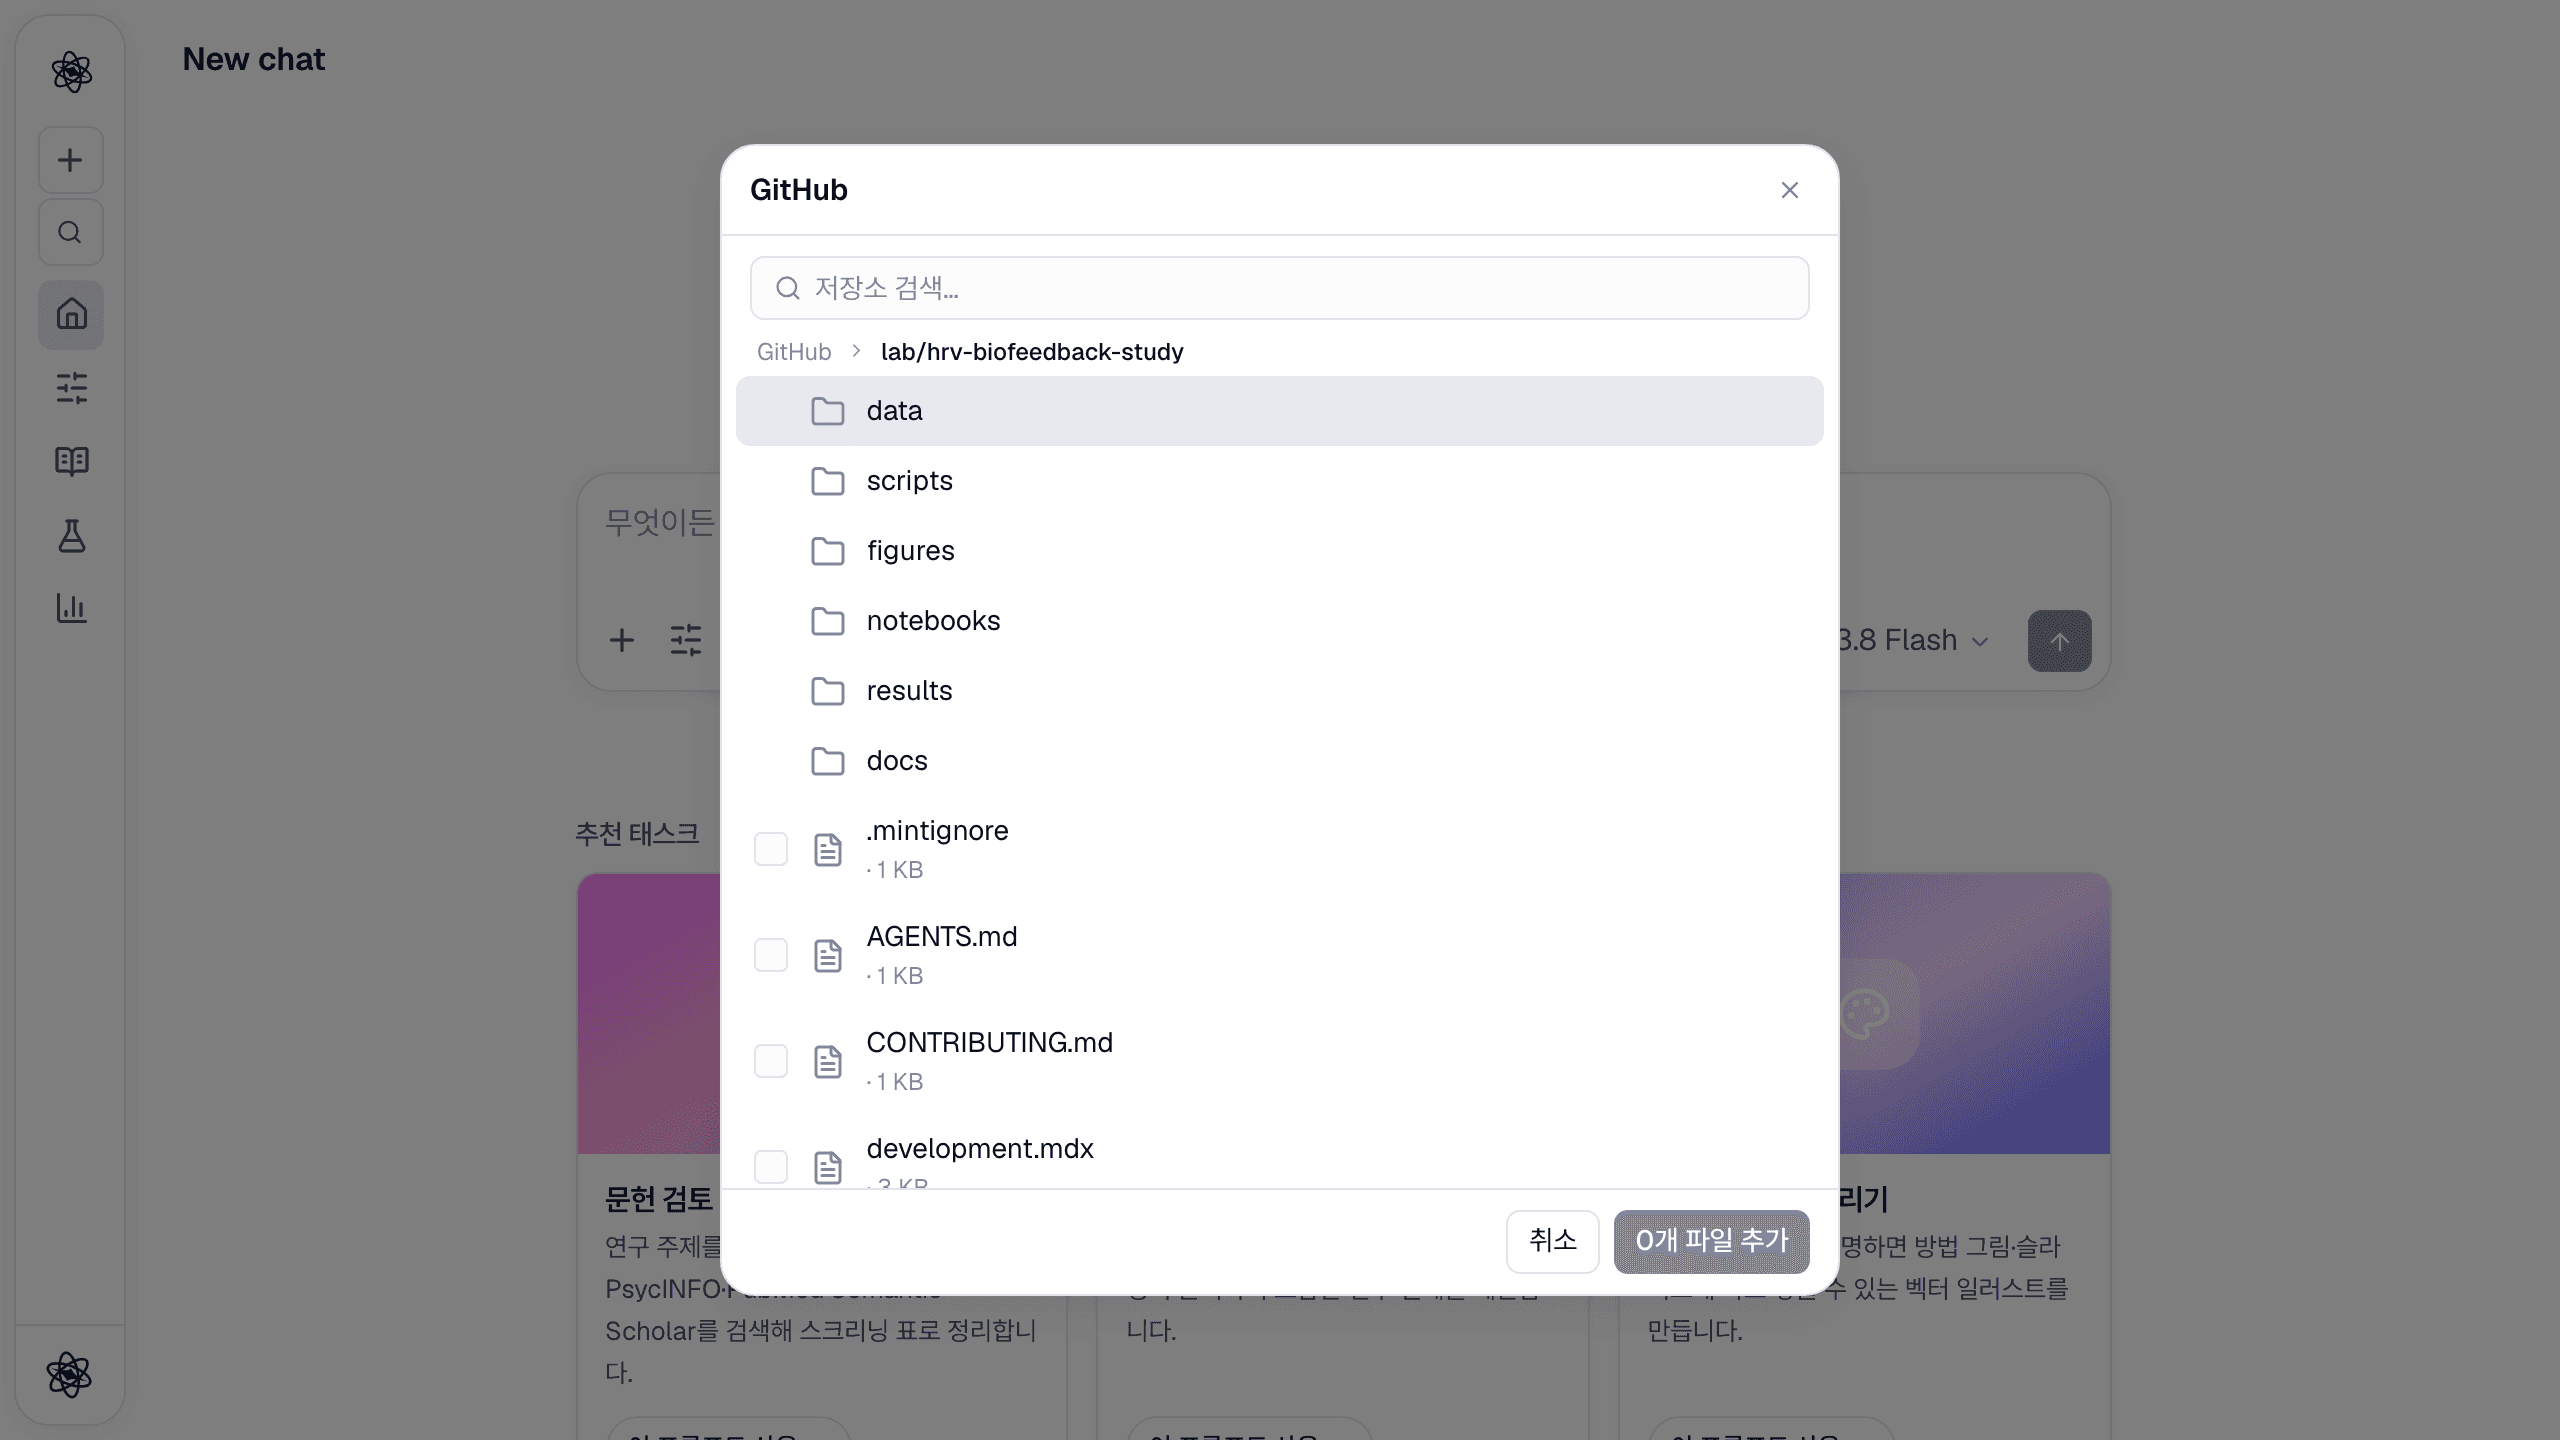
+ → 연결된 앱 → GitHub가 저장소(최근 푸시순) → 디렉터리 → 파일을 보여 줍니다. 파일을 체크해 가져오고, 저장소·디렉터리는 ›로 엽니다. 검색창은 저장소를 검색합니다.
문제가 있나요? 커넥터 인증을 보세요.